


Siamo sommersi, quotidianamente, da email strane, spesso da destinatari a noi noti (amici, banche e istituti di credito, siti internet su cui abitualmente navighiamo…) che contengono poche parole, spesso scritte in un italiano stentato e sgrammaticato, con link, documenti allegati e strani caratteri alfanumerici.
Bene. Ormai la regola è ben nota. NON aprite quelle mail e soprattutto non scaricate gli allegati, nè tantomeno lanciate file zippati contenuti nella mail. Spessissimo, se non sempre, si tratta di virus, spesso anche molto dannosi, pronti a carpire i vostri dati, ad infettare i vostri computer e, a volte, a chiedere un “riscatto” per “liberare” programmi documenti ed applicazioni.
Libraesva, società italiana leader nella fornitura di soluzioni avanzate di email security, lancia l’allerta rispetto a una forma nuova di virus URSNIF che nelle ultime settimane sta facendo incetta di account email, inserendosi in thread di comunicazione attivi così come di quelli passati o archiviati.
Si tratta di una campagna di malspam molto efficace per la consegna di virus trojan.
Il trucco che il malware utilizza per diffondersi è semplice: una volta eseguito sul computer della vittima, invia le risposte a tutti i thread di posta elettronica esistenti (anche retroattivamente), allegando una copia del malware stesso che quindi continua a propagarsi senza che né i mittenti né le vittime se ne accorgano.
Allerta sui Trojan Mutanti
URSNIF è fondamentalmente un trojan che dirotta le sessioni di remote banking o ruba credenziali; il malware stesso continua a cambiare nel tempo. Il dropper è un documento word con una macro offuscata. Anche la macro continua a cambiare e questo rende molto difficile per gli scanner antivirus intercettare le nuove varianti. Ecco perché molte di queste email, non essendo contrassegnate dall’antivirus, vengono messe in quarantena senza il tag “malware” che renderebbe più difficile per il destinatario rilasciarle.
Molti utenti, vedendo messa in quarantena una risposta a un thread esistente da uno dei loro contatti, sono così convinti che si tratti di una email legittima che rilasciano dalla quarantena e addirittura segnalano come un falso positivo ai laboratori EsvaLabs, poi aprono l’allegato, abilitano le macro e si infettano autonomamente. A questo punto il malware inizia a diffondersi ai propri contatti con le risposte ai thread esistenti e la campagna si propaga.
Ecco come appare l’email:
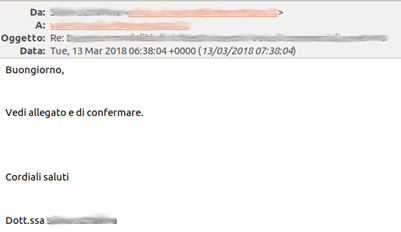
Il messaggio contiene pochissime parole: “Buongiorno, Vedi allegato e di confermare. Cordiali saluti” seguito dalla firma reale dell’account infetto e dal thread di posta 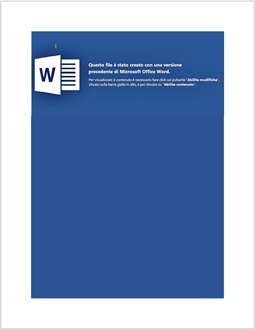 elettronica esistente sotto.
La frase è scritta in un italiano sbagliato ma questo non sembra comprometterne l’efficacia.
L’allegato, solitamente denominato Richiesta.doc è un documento word che finge di essere stato creato con una versione precedente di Microsoft Office e, come di consueto, invita l’utente ad abilitare le macro.
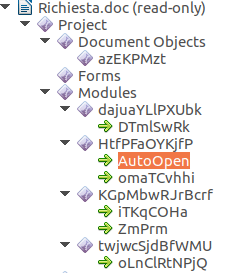
Le macro sono offuscate, continuano a cambiare per non essere scoperte dai sistemi basati su firma e pattern e contengono un’azione di AutoOpen che esegue uno script powerhell che scarica e installa il payload.
Ecco, per i più tecnici, un elenco di macro contenute nel file
Quando gli antivirus tradizionali e gli utenti partecipano alle infezioni
I motori antivirus stanno rilasciando ogni giorno centinaia di nuove regole di rilevamento per questi campioni in continua evoluzione, ma la latenza del processo garantisce la consegna di molti campioni che non sono ancora stati identificati dai motori antivirus. Questa campagna, così come altre campagne di malware come Emotet, ad esempio, ha un dropper in continua evoluzione che evidenzia tutti i limiti degli approcci di difesa basati su firme e modelli.
Queste email vengono messe in quarantena dai controlli del contenuto e gli allegati vengono bloccati o disarmati dal servizio di sandboxing QuickSand di Libraesva, un servizio che rimuove il codice attivo quando sono presenti le operazioni tipiche che abilitano la funzionalità del dropper. Si tratta di un approccio che non presenta gli svantaggi degli approcci basati sulle firme e che si è dimostrato molto efficace nel bloccare varianti di malware sconosciute e in continua evoluzione.
 “Nonostante queste email siano bloccate da livelli aggiuntivi di protezione, come la sandbox Libraesva, la componente di phishing è così forte che alcuni utenti volontariamente aggirano tutti i controlli di sicurezza e vengono comunque infettati” afferma Rodolfo Saccani, Security R&D Manager di Libraesva. “Questo semplice trucco del phishing può indurre lo stesso destinatario a compiere un lavoro non indifferente che finisce per aiutare gli autori del malware: rilasciare l’email dalla quarantena, aprirla, lanciare l’allegato, abilitare le macro e in alcuni casi anche segnalare l’email come un falso positivo”. Questo ci mostra quanto può essere potentel’inganno dei trojan mutanti URSNIF.